MyCERT Kesan Trojan Windows Disebar Melalui WhatsApp – Fail ZIP Menyamar Sebagai Dokumen Kewangan
by Oh! Semput
MyCERT kini mengesan satu kempen serangan siber aktif di Malaysia yang menggunakan fail ZIP menyamar sebagai dokumen kewangan untuk memasang trojan pada komputer Windows.
Lebih membimbangkan, serangan ini boleh memberikan penyerang kawalan jauh sepenuhnya terhadap komputer mangsa.
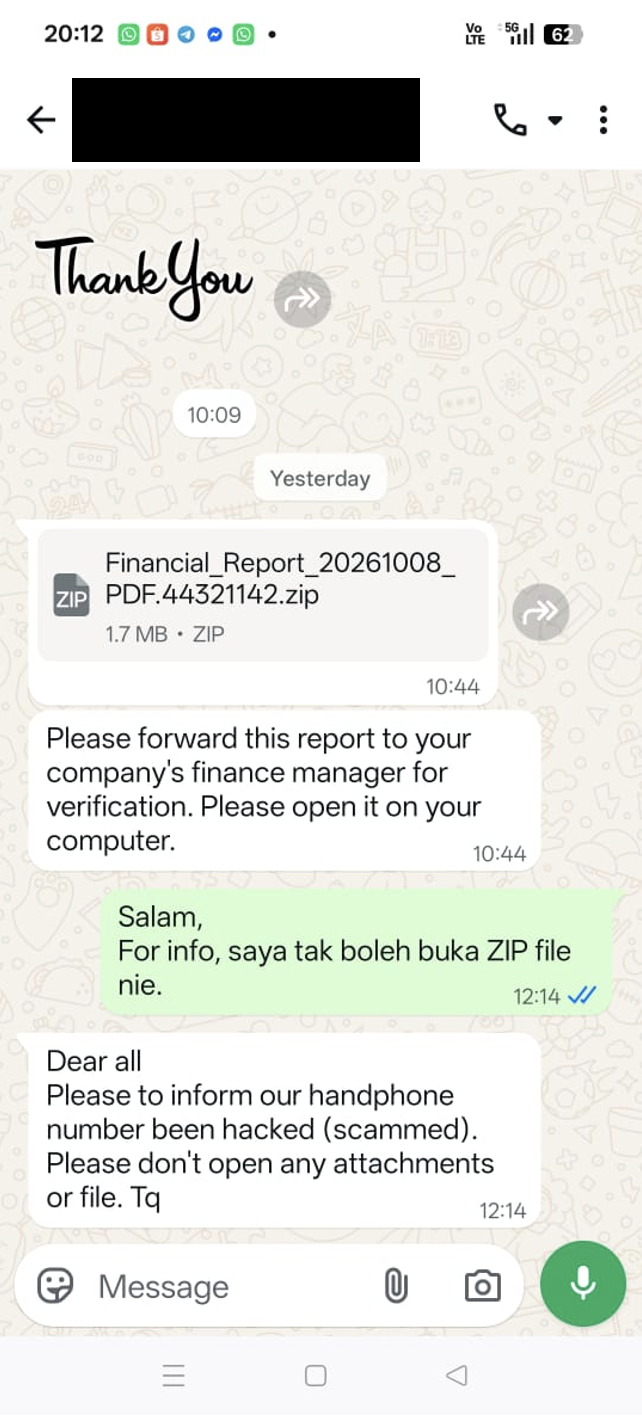
Menurut MyCERT, fail tersebut biasanya dihantar melalui WhatsApp dengan menyamar sebagai invois, penyata akaun, penyata elektronik (e-statement) atau dokumen pembayaran. Mesej berkenaan boleh datang daripada akaun kenalan yang telah diceroboh atau individu tidak dikenali yang menyamar sebagai rakan perniagaan.
Penerima kemudian diminta membuka atau mengekstrak fail tersebut menggunakan komputer.
Fail ZIP Mengandungi Program Berniat Jahat
Dalam analisisnya, MyCERT mengenal pasti enam sampel yang mengikuti corak serangan hampir sama. Lima daripadanya menggunakan fail imej cakera maya seperti VHD, VHDX, ISO dan IMG yang terkandung dalam arkib ZIP. Satu lagi sampel pula mengandungi fail program hos dan DLL berniat jahat secara terus di dalam arkib ZIP.
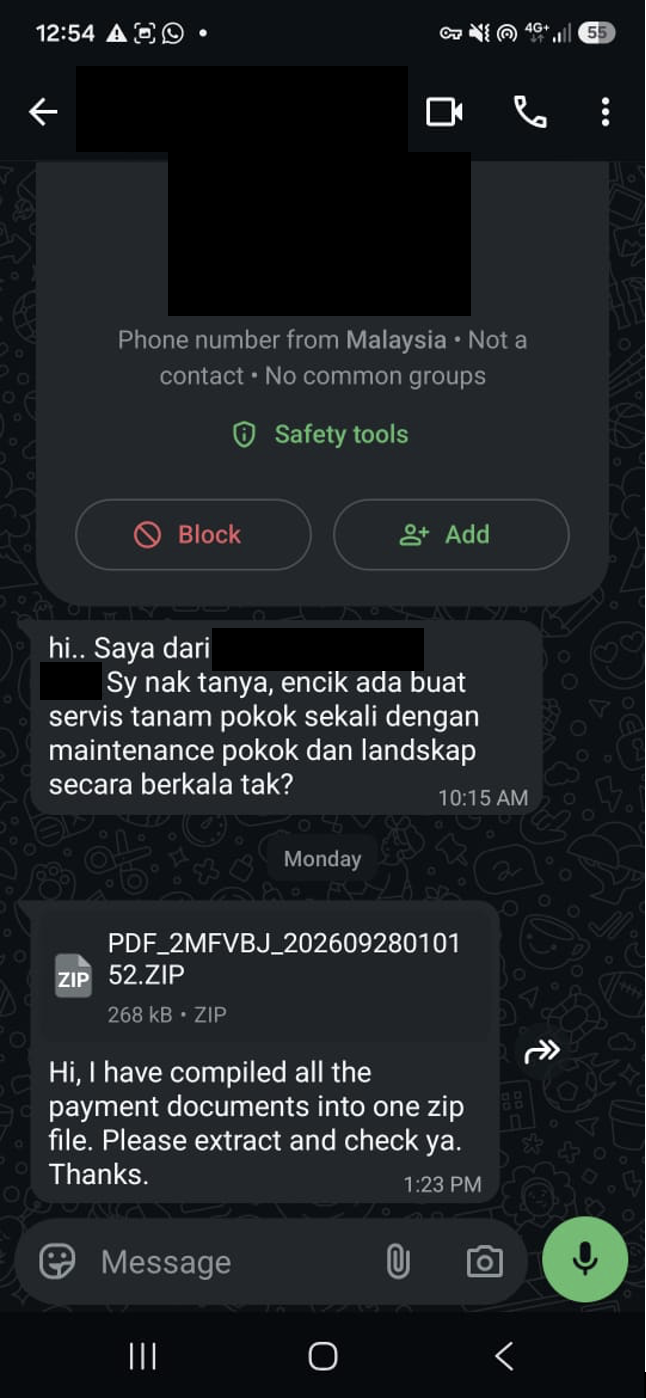
Apa yang menarik perhatian, penyerang menggunakan aplikasi dan komponen perisian yang kelihatan sah untuk menjalankan kod berniat jahat. Antara aplikasi yang disalahgunakan termasuk VLC, Adobe Creative Cloud, UltraViewer, XiangLingHao/Rime dan komponen aplikasi penstriman muzik Kugou.
Teknik ini dikenali sebagai DLL side-loading, iaitu apabila program yang sah memuatkan fail DLL berniat jahat seolah-olah fail tersebut merupakan komponen yang diperlukan. Melalui kaedah ini, penyerang dapat menjalankan kod berbahaya menggunakan program hos berkenaan.
Dalam dua sampel, teknik tersebut turut digunakan untuk memasang ejen pengurusan jauh ManageEngine UEMS. Sampel lain pula mewujudkan pintu belakang yang membolehkan penyerang mengakses komputer mangsa dari jauh.
Penggodam Boleh Kawal Komputer Mangsa Dari Jauh
Menurut MyCERT, komputer Windows yang dijangkiti boleh memberikan penyerang kawalan jauh sepenuhnya dalam sesi pengguna. Ini membolehkan mereka menjalankan kod, memindahkan fail dan menguruskan aplikasi pada komputer tersebut.
Akses berkenaan juga berpotensi digunakan untuk mencapai sistem dalaman organisasi, e-mel dan perkongsian fail. MyCERT memberi amaran bahawa komputer yang dijangkiti boleh menjadi titik permulaan kepada penipuan e-mel perniagaan, penipuan perbankan dalam talian dan e-dompet serta pengambilalihan akaun.
Lebih membimbangkan, salah satu sampel yang dianalisis didapati memadamkan fail berniat jahatnya sendiri daripada direktori penghantaran selepas dijalankan. Ini bermakna fail asal mungkin sudah tiada walaupun komputer masih dijangkiti.
MyCERT turut menjelaskan aplikasi WhatsApp pada telefon tidak menjalankan muatan perisian hasad ini. Sebaliknya, mangsa perlu membuka dan menjalankan program yang terkandung dalam fail tersebut menggunakan komputer Windows.
MyCERT Nasihatkan Pengguna Jangan Buka Fail Mencurigakan
Bagi mengelakkan komputer dijangkiti, MyCERT menasihatkan pengguna supaya berhati-hati apabila menerima fail melalui WhatsApp, e-mel atau media sosial, terutamanya fail yang menyamar sebagai invois, penyata akaun atau laporan kewangan. Ini termasuk fail yang dihantar oleh kenalan sendiri kerana akaun mereka juga mungkin telah diceroboh.
Selain itu, pengguna perlu lebih berhati-hati sekiranya fail ZIP yang diterima mengandungi program seperti .exe atau fail DLL (.dll), sedangkan ia sepatutnya merupakan dokumen biasa. Elakkan juga membuka fail berformat .vhd, .vhdx, .iso dan .img yang diterima daripada pihak lain.
Sekiranya menerima fail yang tidak dijangka daripada kenalan, hubungi mereka melalui panggilan telefon untuk mengesahkan penghantaran tersebut sebelum membuka fail berkenaan.
Bagi pengguna yang sudah membuka fail mencurigakan seperti ini, MyCERT menasihatkan supaya menganggap komputer berkenaan telah diceroboh. Gunakan peranti lain untuk menukar kata laluan perbankan dalam talian dan e-dompet, semak transaksi terkini serta laporkan kejadian kepada pihak bank, Pusat Respons Penipuan Kebangsaan (NSRC) melalui talian 997 dan MyCERT.
{suggest}
MyCERT Kesan Trojan Windows Disebar Melalui WhatsApp – Fail ZIP Menyamar Sebagai Dokumen Kewangan WISER.MY.

Leave a Comment:
Related News
Related Posts

Popular Posts
-
 Seoul Semiconductor bersama anak syarikatnya, Seoul Viosys, mengumumkan kejayaan membangunkan teknologi LED putih generasi baharu yang tidak memerlukan bahan pendarfluor berasaskan unsur nadir bumi, seperti yttrium aluminium garnet (YAG) yang digunakan se
-
 Syarikat pelancongan angkasa lepas Virgin Galactic secara rasmi memperkenalkan kapal angkasa generasi baharunya yang dinamakan Apeiron.Nama itu dipilih menerusi undian awam global melibatkan ribuan peserta dari 83 negara di enam benua.Nama tersebut yang
-
 Penyelidik dari Universiti Nasional Singapura (NUS) berjaya mencipta pakaian pertama di dunia yang mempunyai skrin sentuh terbina terus pada fabrik.Inovasi ini membolehkan pakaian bukan sahaja dipakai seperti biasa, malah berfungsi sebagai paparan digita
-
Apple hari ini memperkenalkan MacBook Pro baharu dengan skrin PROLED XDR yang menggunakan teknologi tandem OLED, selain membawa sokongan skrin sentuh ke Mac buat pertama kali.Tersedia dalam saiz 14-inci dan 16-inci, MacBook Pro baharu ini menawarkan pili
-
 Sony melancarkan sensor kamera mudah alih baharu LYTIA 720 sebagai penaiktarafan kepada LYTIA 700 yang dilancarkan tiga tahun lalu. Ia adalah sensor CMOS bertindan dengan resolusi 50MP serta saiz fizikal 1/1.56 inci yang direka untuk kamera utama telefon
-
Sekumpulan pelajar dari MRSM Bagan Datuk, Perak muncul sebagai juara Samsung Solve for Tomorrow 2026 menerusi projek TheVisionSense, yang direka bagi membantu individu yang baru mengalami masalah penglihatan untuk bergerak dengan lebih selamat dan berdika
-
 Lima tahun lalu Apple memperkenalkan MacBook Pro 14″ dan 16 dengan takuk skrin bagi meletakkan kamera web. Awal pagi tadi MacBook Pro 14″ dan 16″ dengan skrin sesentuh PROLEDXDR Display baharu dilancarkan bukan sahaja dengan skrin OLED
-
 Google kini mengumumkan Gemini 4 Carbon, model AI frontier terbaharunya yang disifatkan paling berkuasa setakat ini, dengan keupayaan keselamatan siber termaju serta kebolehan menyelesaikan tugasan kompleks dalam jangka panjang.Menurut Google, Gemini 4 C
-
 Muse merupakan ejen AI peribadi oleh Meta yang ditawarkan di beberapa buah negara sahaja, dan paling terkini ia turut diperluaskan ke Singapura. Selari pengenalan di Singapura, ia turut menambah integrasi dan sokongan untuk beberapa platform yang popular
-
 Fujifilm telah mengumumkan Instax Mini Evo 2 iaitu generasi baharu bagi kamera hibrid segera Mini Evo yang pertama kali dilancarkan pada tahun 2021. Dari segi reka bentuk, kamera ini masih mengekalkan identiti model asal namun beberapa peningkatan perkaka

