Awas, Malware LongKong Aktif Sasar Pengguna Android Malaysia, Mampu Curi Maklumat Perbankan
by Oh! Semput
Pusat Respons Kecemasan Komputer Malaysia (MyCERT) mengeluarkan amaran berhubung satu aktiviti penyebaran perisian hasad (malware) yang kini sedang aktif menyasarkan pengguna Android di Malaysia.
Malware yang dikenal pasti sebagai varian LongKong Android Remote Access Trojan (RAT) itu dilaporkan mempunyai keupayaan mengawal peranti mangsa dari jarak jauh, mencuri maklumat perbankan dan melakukan transaksi tanpa pengetahuan mangsa.
Menurut MyCERT, malware berkenaan disebarkan melalui aplikasi Android palsu yang dipromosikan menerusi iklan media sosial dan pautan WhatsApp.
Lebih licik lagi, aplikasi tersebut menggunakan pelbagai taktik untuk memperdaya mangsa; termasuk tawaran kerja sambilan, pembelian barangan secara tunai ketika penghantaran (COD), perkhidmatan penghantaran, pinjaman serta aplikasi pembaca PDF.
Mangsa kemudiannya diperdaya untuk memuat turun dan memasang aplikasi Android melalui fail APK daripada sumber tidak rasmi, iaitu kaedah yang dikenali sebagai sideloading. Aplikasi palsu tersebut seterusnya memasang malware pada peranti mangsa.
Sembilan Nama Aplikasi Palsu Yang Dikesan
Menerusi laporan keselamatannya, MyCERT menyenaraikan sembilan nama aplikasi yang dikenal pasti digunakan sebagai umpan dalam aktiviti serangan tersebut antara Julai hingga September 2026.
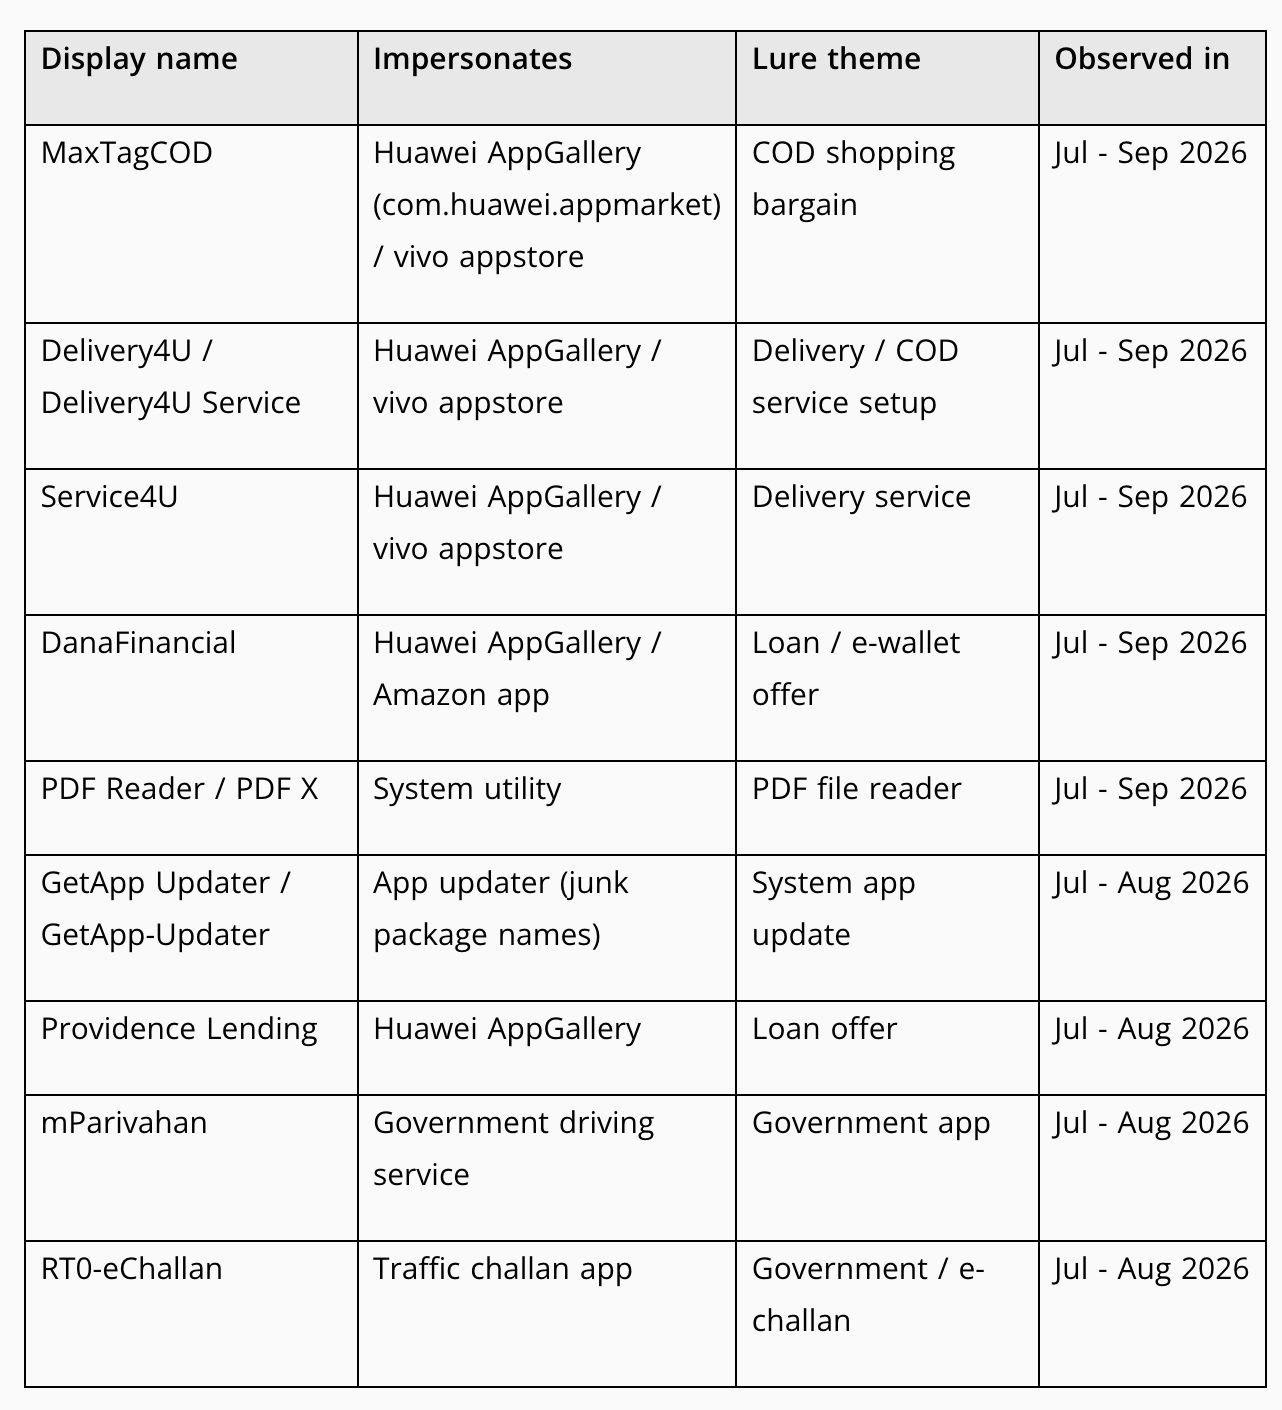
MyCERT turut menjelaskan bahawa penyerang boleh menukar nama dan identiti aplikasi dari semasa ke semasa. Oleh itu, pengguna tidak seharusnya bergantung kepada senarai nama aplikasi semata-mata untuk mengenal pasti ancaman.
Mampu Mengawal Telefon Dan Mencuri PIN Perbankan
Selepas aplikasi palsu dipasang, mangsa akan diminta mengaktifkan kebenaran Accessibility atas alasan seperti pengesahan peranti atau melengkapkan proses pemasangan.
Kebenaran ini kemudiannya disalahgunakan untuk membaca paparan skrin, menekan butang dan mengawal aplikasi yang digunakan mangsa. Apabila mangsa membuka aplikasi perbankan, malware LongKong ini boleh memaparkan skrin log masuk palsu yang menyerupai paparan sebenar aplikasi bank.
Melalui kaedah tersebut, penyerang boleh mencuri nama pengguna, kata laluan dan PIN transaksi.
Malah, malware ini turut mempunyai keupayaan membaca mesej SMS, mengakses fail, mendapatkan lokasi GPS serta mengawal kamera peranti.
Lebih membimbangkan, penyerang turut boleh menggunakan telefon mangsa sendiri untuk memulakan dan meluluskan transaksi perbankan tanpa pengetahuan pemiliknya.
Pengguna Android Dinasihatkan Berwaspada
Sehubungan itu, MyCERT menasihatkan pengguna supaya hanya memasang aplikasi daripada Google Play Store atau kedai aplikasi rasmi pengeluar peranti. Pengguna juga dinasihatkan agar tidak memberikan kebenaran Accessibility, Device Administrator atau Display over other apps kepada aplikasi yang tidak dikenali.
Menurut MyCERT juga, aktiviti serangan ini masih aktif ketika laporan keselamatan tersebut diterbitkan.
Sekiranya pengguna pernah memasang aplikasi palsu yang disenaraikan, MyCERT menasihatkan mereka supaya menggunakan peranti lain yang selamat untuk menukar maklumat log masuk perbankan, menyemak transaksi dan segera menghubungi pihak bank.
: MyCERT — LongKong Android Banking Trojan Advisory (MA-1482.102026).
Awas, Malware LongKong Aktif Sasar Pengguna Android Malaysia, Mampu Curi Maklumat Perbankan WISER.MY.

Leave a Comment:
Related News
Related Posts

Popular Posts
-
 Pengacara dan pempengaruh, Zhiddin Aziz mendedahkan dia sebenarnya sudah mengetahui mengenai perancangan majlis perkahwinan Bella Astillah dan Syed Saddiq sejak beberapa bulan lalu.Menurut Zhiddin, perkara tersebut sudah diketahuinya kira-kira empat bula
-
Suruhanjaya Komunikasi dan Multimedia Malaysia (MCMC) merekodkan sebanyak 5,333 ketidakpatuhan terhadap Standard Mandatori Kualiti Perkhidmatan (MSQoS) bagi liputan telekomunikasi di 2,697 lokasi seluruh negara, bagi tempoh 1 Januari hingga 30 September l
-
Malaysia menyasarkan sekurang-kurangnya 50% daripada 34 lebuh raya di seluruh negara dilengkapi teknologi Lebuh Raya Pintar (Smart Highway) bagi meningkatkan keselamatan, kecekapan dan keupayaan sistem pengangkutan negara.Menteri Kerja Raya, Dato’
-
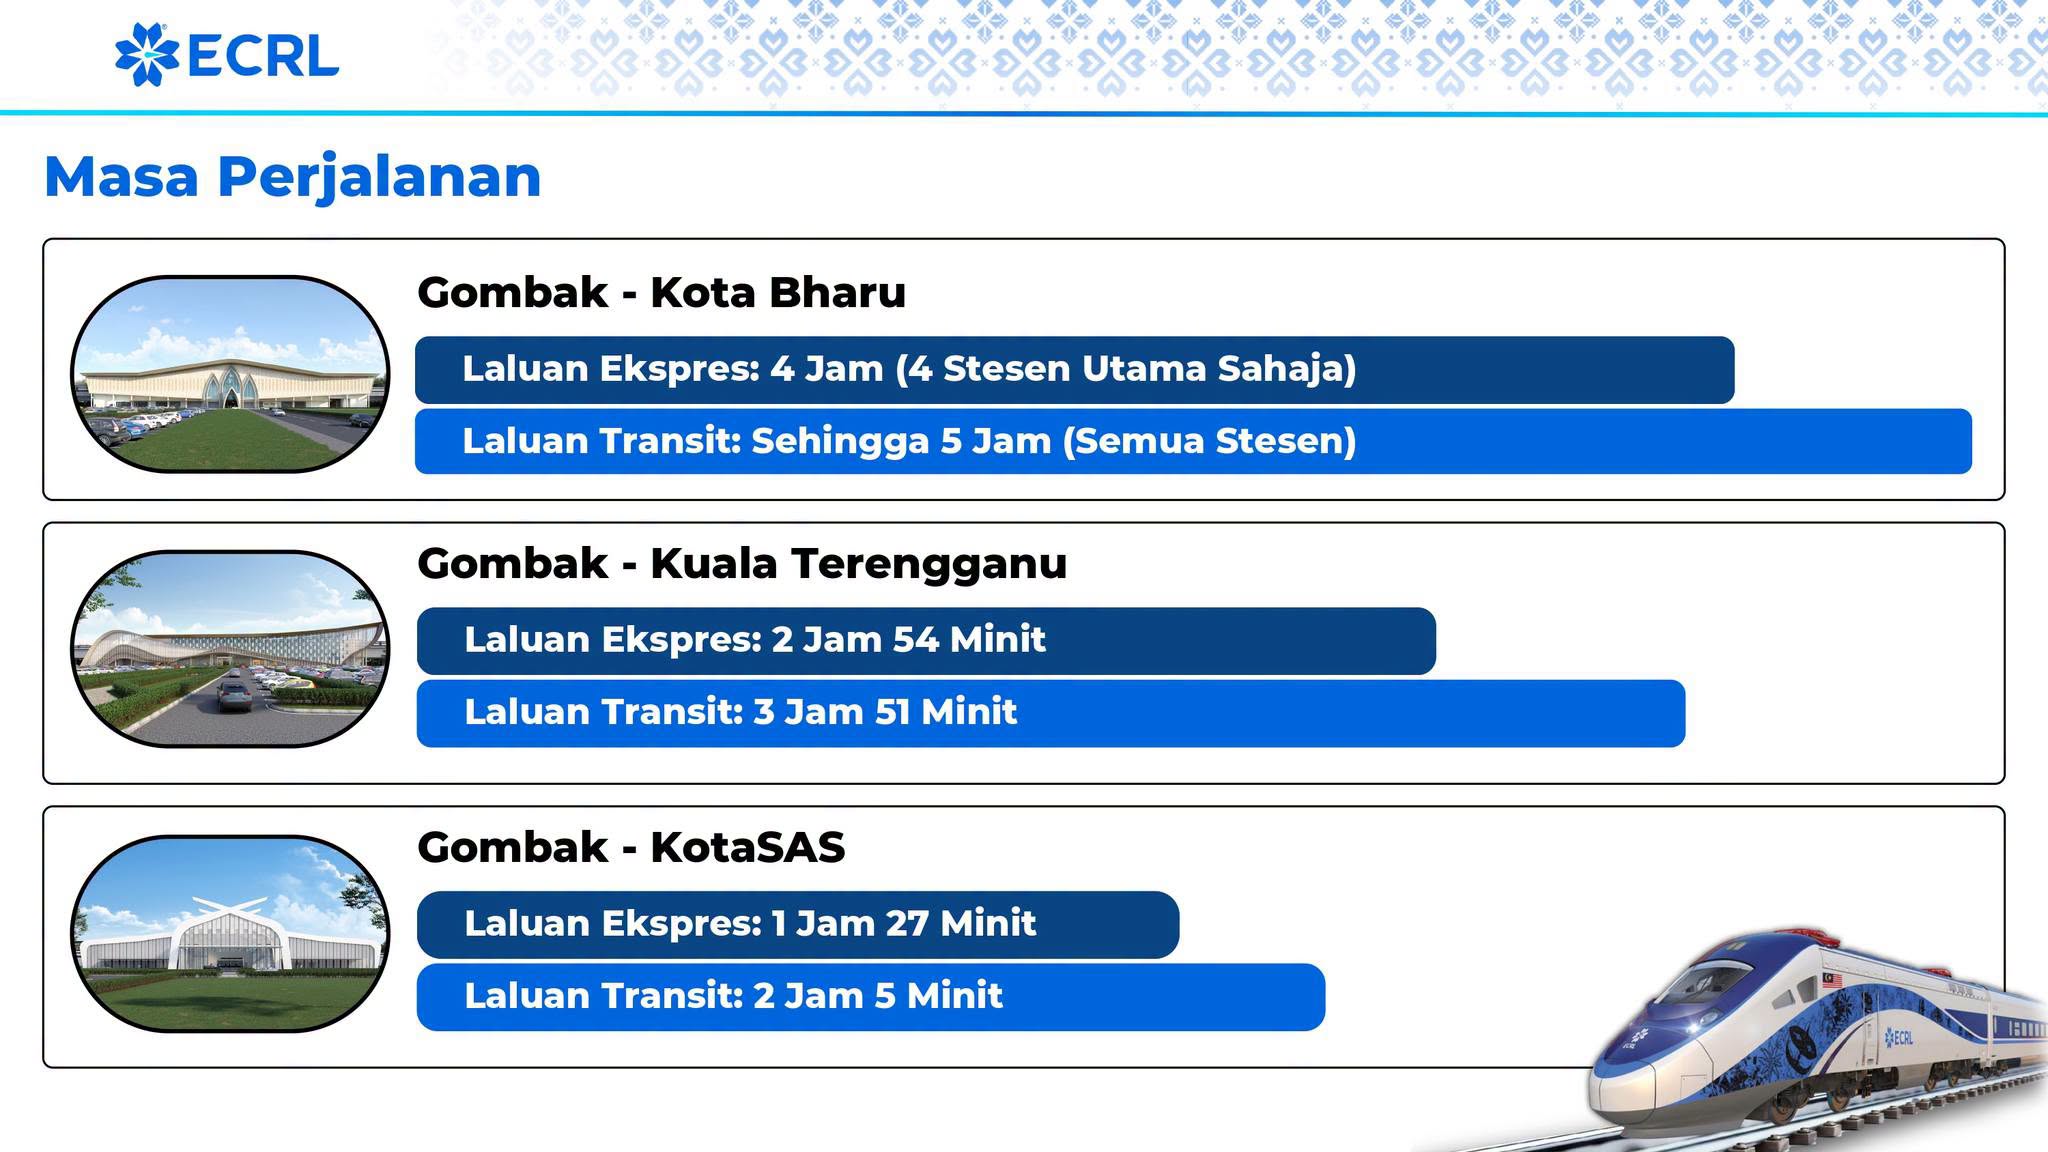 Kadar tambang Laluan Rel Pantai Timur (ECRL) bagi perjalanan dari Gombak ke Kota Bharu akan bermula RM125 sehala untuk perkhidmatan Transit Kelas Ekonomi, manakala perkhidmatan Ekspres bermula RM147 bagi perjalanan sejauh 523 kilometer itu.Memetik lapora
-
 Insiden kehilangan perkakasan komputer melibatkan dua palet kad grafik premium ZOTAC GeForce RTX 5090 yang dianggarkan bernilai sekitar AS$470,000 (~RM2 juta) telah berlaku di Brazil.Kejadian tersebut dilaporkan terjadi apabila sebaik sahaja perkakasan b
-
 Apple Sedangkan Bangunkan HomeView Baru Yang Boleh Berpaling Memfokuskan Orang Yang Sedang BerinteraApple baru-baru ini telah memperkenalkan sebuah peranti berbentuk hab di rumah, dinamakan HomeView. Melaluinya, ia menawarkan sebuah skrin pintar yang turut disokong Siri AI, membolehkan sehingga enam orang berinteraksi dengannya, termasuk menggunakannya
-
Syarikat Infrastruktur AI Singapura Berhasrat Bangunkan Sehingga 500MW Kapasiti Pusat Data Baharu DiAolani, syarikat infrastruktur awan AI yang berpangkalan di Singapura, mengumumkan pemeteraian beberapa Surat Hasrat (LOI) bagi membangunkan sehingga 500MW kapasiti pusat data kecerdasan buatan (AI) di Malaysia.Langkah ini dijangka mengukuhkan kedudukan
-
 Pelakon Fasha Sandha menjelaskan sebab dirinya tidak dapat menghadiri Anugerah Melodi Terhangat (AMT) 2026 yang berlangsung baru-baru ini.Fasha yang tercalon dalam tiga kategori berkata, pada awalnya dia tetap merancang untuk hadir bagi memberikan sokong
-
 Proton New Energy Technology Sdn Bhd (PRO-NET), anak syarikat milik penuh PROTON, melancarkan pertandingan e.MAS Impianku yang mengajak rakyat Malaysia menggunakan kecerdasan buatan (AI) untuk menghasilkan rekaan Proton e.MAS impian mereka.Dibuka dari 19
-
 Kerajaan sedia menyatakan akan membentangkan sebuah akta baharu memfokuskan kepada kawal selia berkaitan dengan edagang. Menyentuh mengenainya, kini ia dikongsikan Rang Undang Undang (RUU) Edagang ini akan dibentangkan di Parlimen pada mesyuarat pertama 2